資安NXLog Community Edition
記錄收集與轉送工具
伺服器、網路設備與各種應用程式每天都產生大量事件記錄,是問題追蹤與資安稽核最重要的線索;但各系統的記錄格式、存放位置與傳送方式都不相同,市佔率極高的 Windows 更不支援 Syslog。
NXLog 是跨平台的記錄收集與轉送工具,社群版 NXLog CE 可以讀取 Windows 事件記錄、檔案與資料庫等來源,在轉送前完成編碼轉換、格式轉換與篩選,再送到 Syslog Server 或 Graylog 集中保存與分析。
- 解決 Windows 記錄Windows 事件記錄也能轉送到 Syslog Server 或 Graylog
- 跨平台Windows、Linux、macOS、AIX、Solaris、FreeBSD 等平台
- 多種傳輸協定UDP、TCP、TLS、HTTP / HTTPS 等方式轉送
- 彈性的設定組合以 Input、Output、Route 組合出各種收集路徑
- 轉送前處理字元編碼、格式轉換與篩選,在送出前就整理好
- 自由開源社群版 NXLog CE 可自由使用,另有商業版 NXLog Platform
主打功能
把散落各處的記錄,整理好後送到集中管理平台:
Windows 事件記錄
直接讀取 Windows EventLog,可依事件編號與記錄類型篩選,例如只轉送登入失敗、帳號鎖定等安全事件。
多元輸入來源
檔案、Syslog、Windows EventLog、外部程式執行結果,以及 MySQL、PostgreSQL、MSSQL、Oracle 等資料庫(資料庫透過 libdbi,僅支援 Linux)。
多元輸出目的
轉送至 Syslog、HTTP / HTTPS、檔案、指定程式或資料庫,同一筆記錄也能同時送往多個目的地。
多種資料格式
支援 Syslog(RFC 3164 / RFC 5424)、GELF、JSON、CSV、XML、Key-Value 等格式。
字元編碼轉換
在轉送前轉換字元編碼,避免中文記錄送到集中平台後變成亂碼。
篩選與路由
事件先篩選再送出,並可指定哪些事件送往 A 主機、哪些送往 B 主機,節省頻寬與儲存空間。
搭配 Graylog
以 GELF 格式送進 Graylog 時欄位自動拆解,馬上就能製作 AD 登入、帳號異動等分析看板。
輕量穩定
以 C 語言開發,資源占用低,適合長時間安裝在大量伺服器與端點上執行。
資料流程
NXLog 以 Input、Output 與 Route 組合收集路徑,以下列出部分支援的來源與目的:
輸入來源
- File
- Syslog
- Windows EventLog
- External Programs
- Database
輸出目的
- Syslog
- HTTP / HTTPS
- Files
- Program
- Database
支援資料格式
- Syslog(RFC 3164 / 5424)
- GELF
- JSON
- CSV
- XML
- Key-Value
官方安裝套件
- Debian
- RHEL(含相容發行版)
- Ubuntu
- SUSE Linux Enterprise
- Windows
- Docker
記錄來源平台另含 AIX、FreeBSD、OpenBSD、macOS、Solaris(需自行由原始碼編譯)。
設定範例與分析畫面
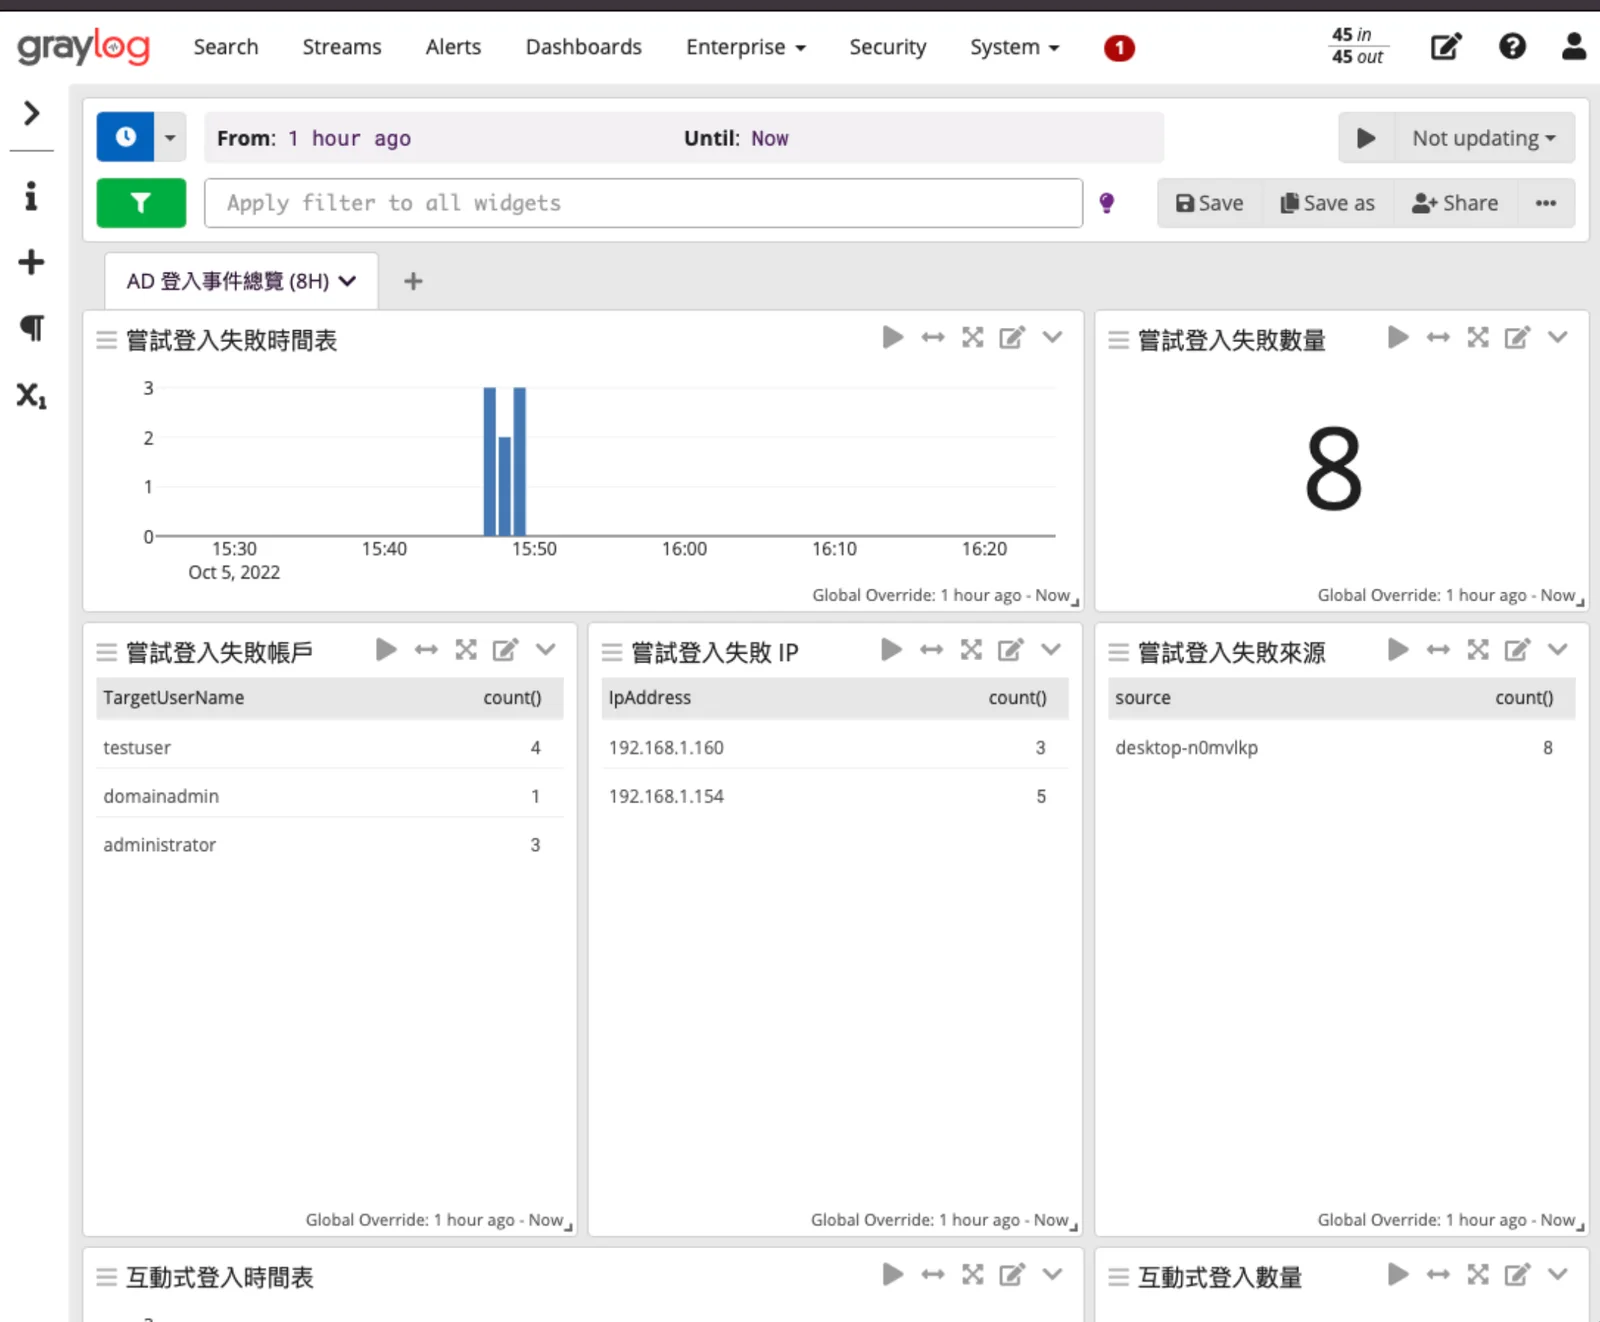
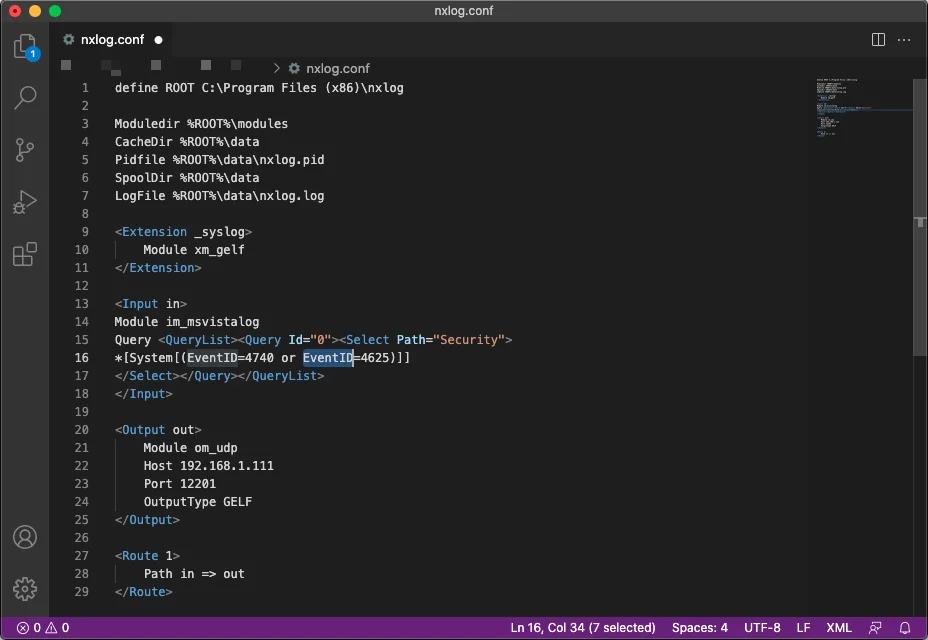
左為收集 Windows 安全事件並以 GELF 送往 Graylog 的設定,右為記錄在 Graylog 呈現的 AD 登入事件看板,點選圖片可放大檢視。
導入服務
本公司為 NXLog 官方授權經銷商,提供 NXLog 規劃與大量部署、Windows / Linux 記錄來源設定、編碼與格式轉換、篩選規則,以及與 Graylog、Wazuh 的整合;需要集中管理、原廠支援或更多模組時,可選用商業版 NXLog Platform。
演講簡報
技術文章
取自 blog.jason.tools 網誌 NXLog 相關文章。