資安Graylog Open
記錄集中管理與分析平台
資訊系統每天產生大量記錄,主機與設備數量也不少;沒有集中管理機制時,要從分散各處的記錄中找出問題線索,無異於大海撈針。
Graylog 是由美國與德國的 Graylog 公司開發的記錄集中管理與分析平台。可免費使用的 Graylog Open 自 4.0 版起採 SSPL 授權,另有商業版 Graylog Enterprise 與 Graylog Security。它把各系統的記錄集中收容、擷取欄位並轉成看板與警報,讓純文字記錄成為一眼就能看出趨勢與問題的資訊。
- 網頁介面記錄收容、搜尋、看板與警報都在網頁介面完成
- 功能豐富欄位擷取、看板、警報、對照表與情資整合皆已內建
- 開放架構提供完整 REST API,方便二次開發與串接其他系統
- 擴充外掛可從 Graylog Marketplace 下載擷取規則與擴充內容
- 叢集運作支援多節點叢集,記錄量增加時可水平擴充
- 更新快速原廠持續發布新版本,功能與安全性不斷強化
主打功能
從收集、搜尋、分析到警報,記錄管理需要的功能 Graylog 都已內建:
多元事件收容
集中保存 GELF、Syslog、CEF、NetFlow、Raw 等格式的記錄;搭配 NXLog 還能收集 Windows 事件記錄、文字檔與資料庫記錄。
記錄搜尋
搜尋列、快速篩選、進階查詢語法與資料時間軸,在大量記錄中快速找到需要的內容。
欄位擷取
以 JSON、Grok、正規表示式、Split & Index、Lookup Table 等方式,把純文字記錄拆成可統計的欄位。
資訊看板
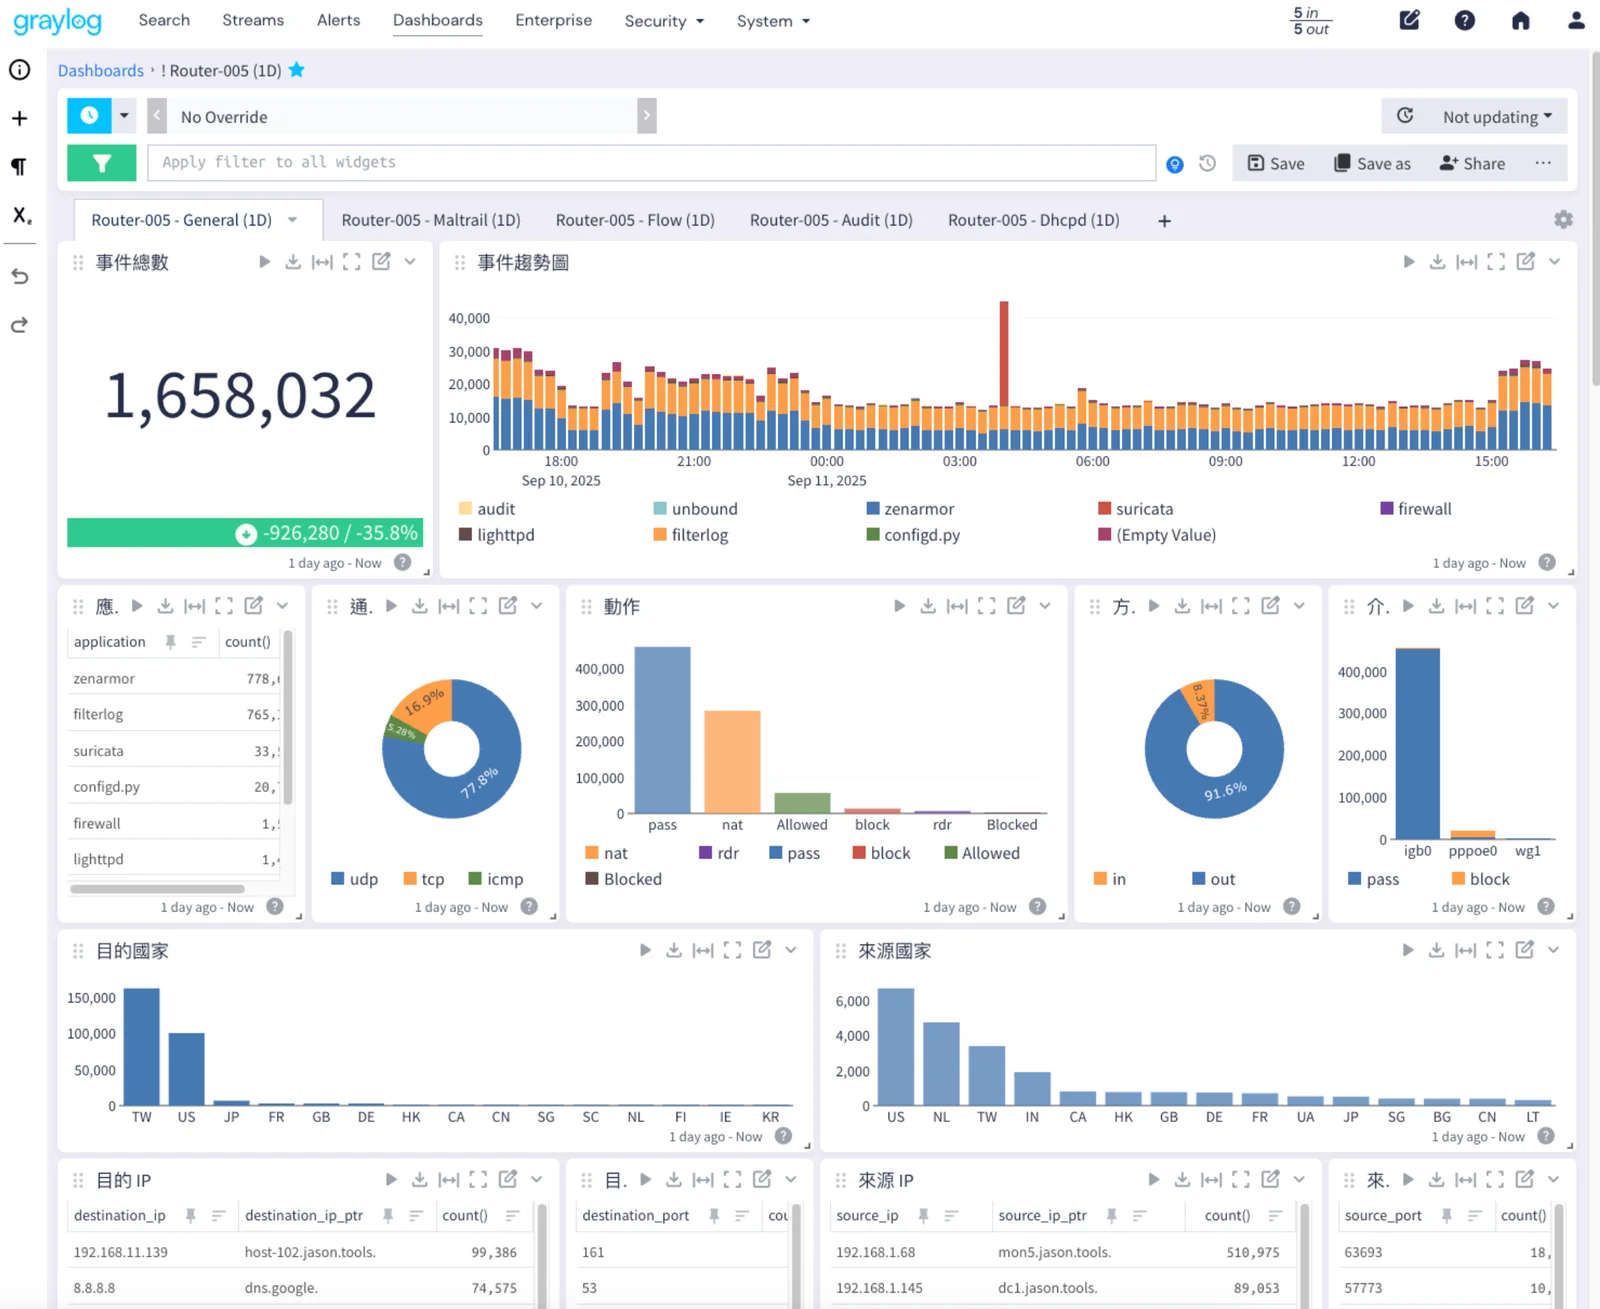
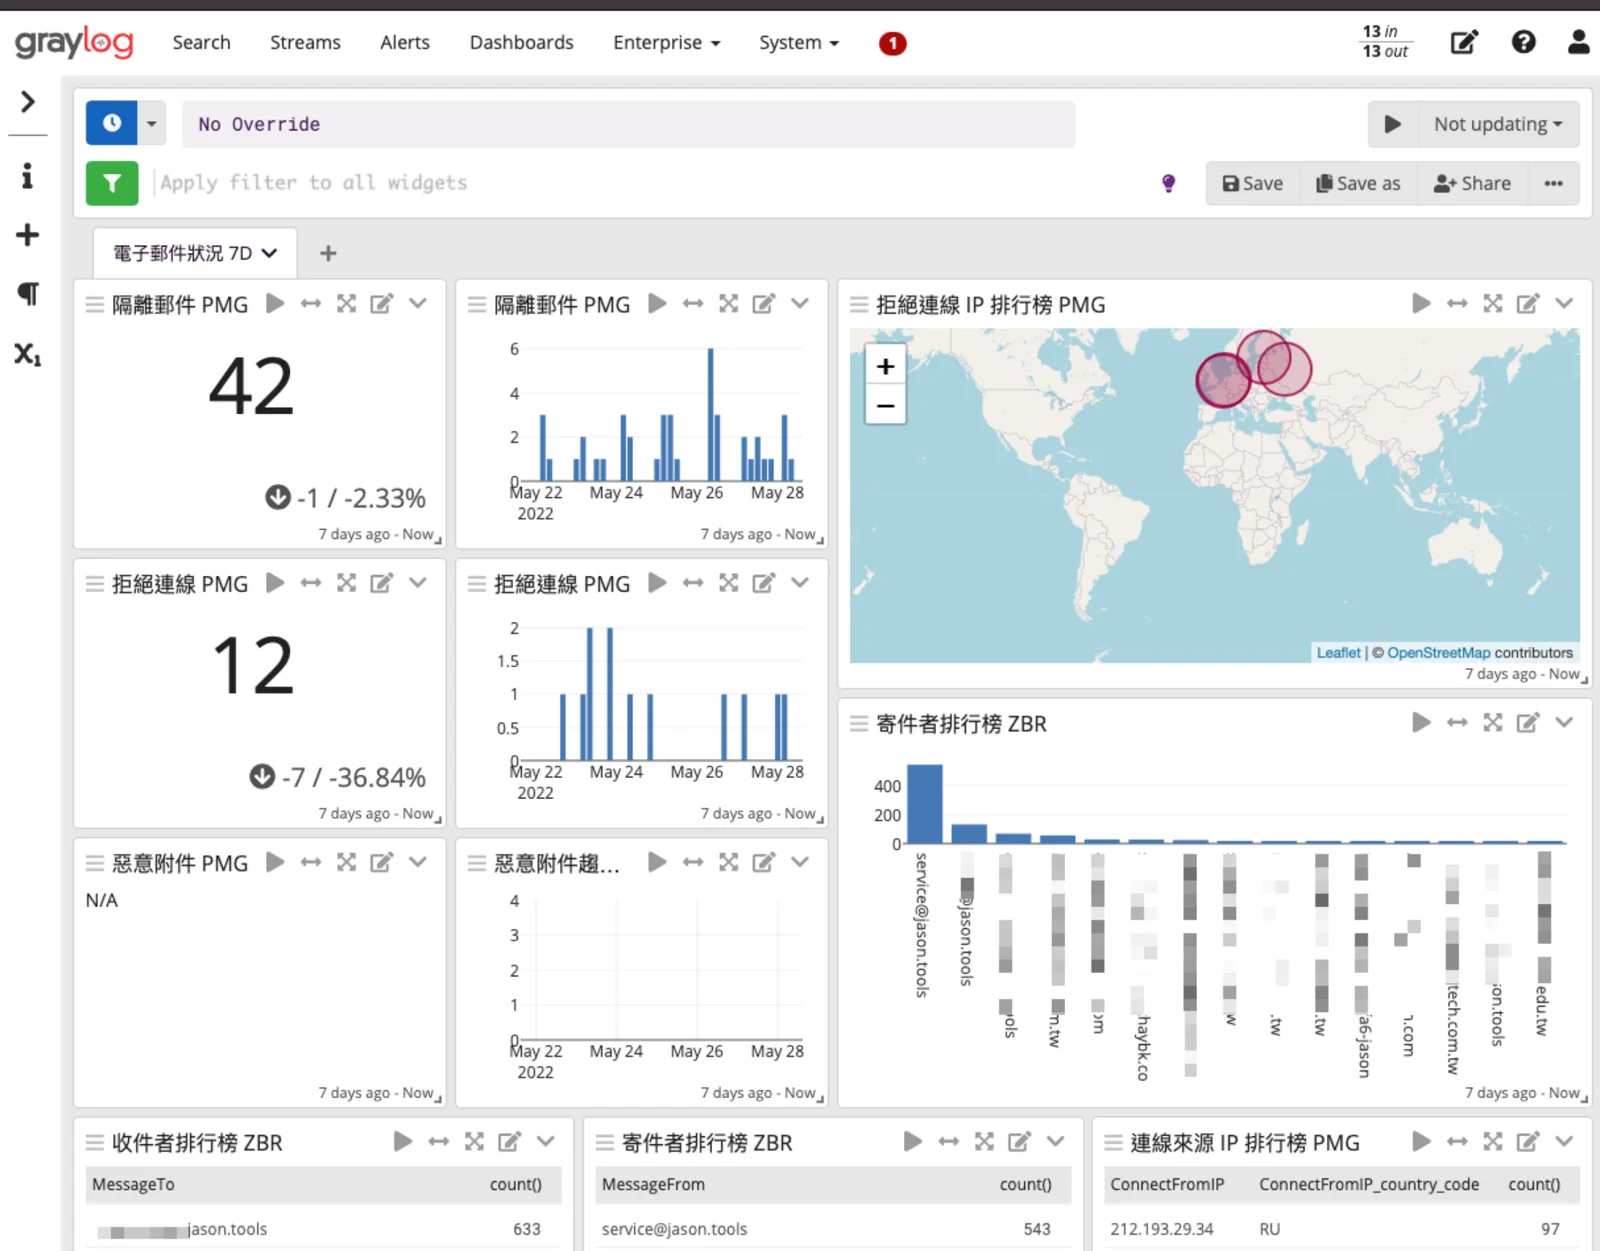
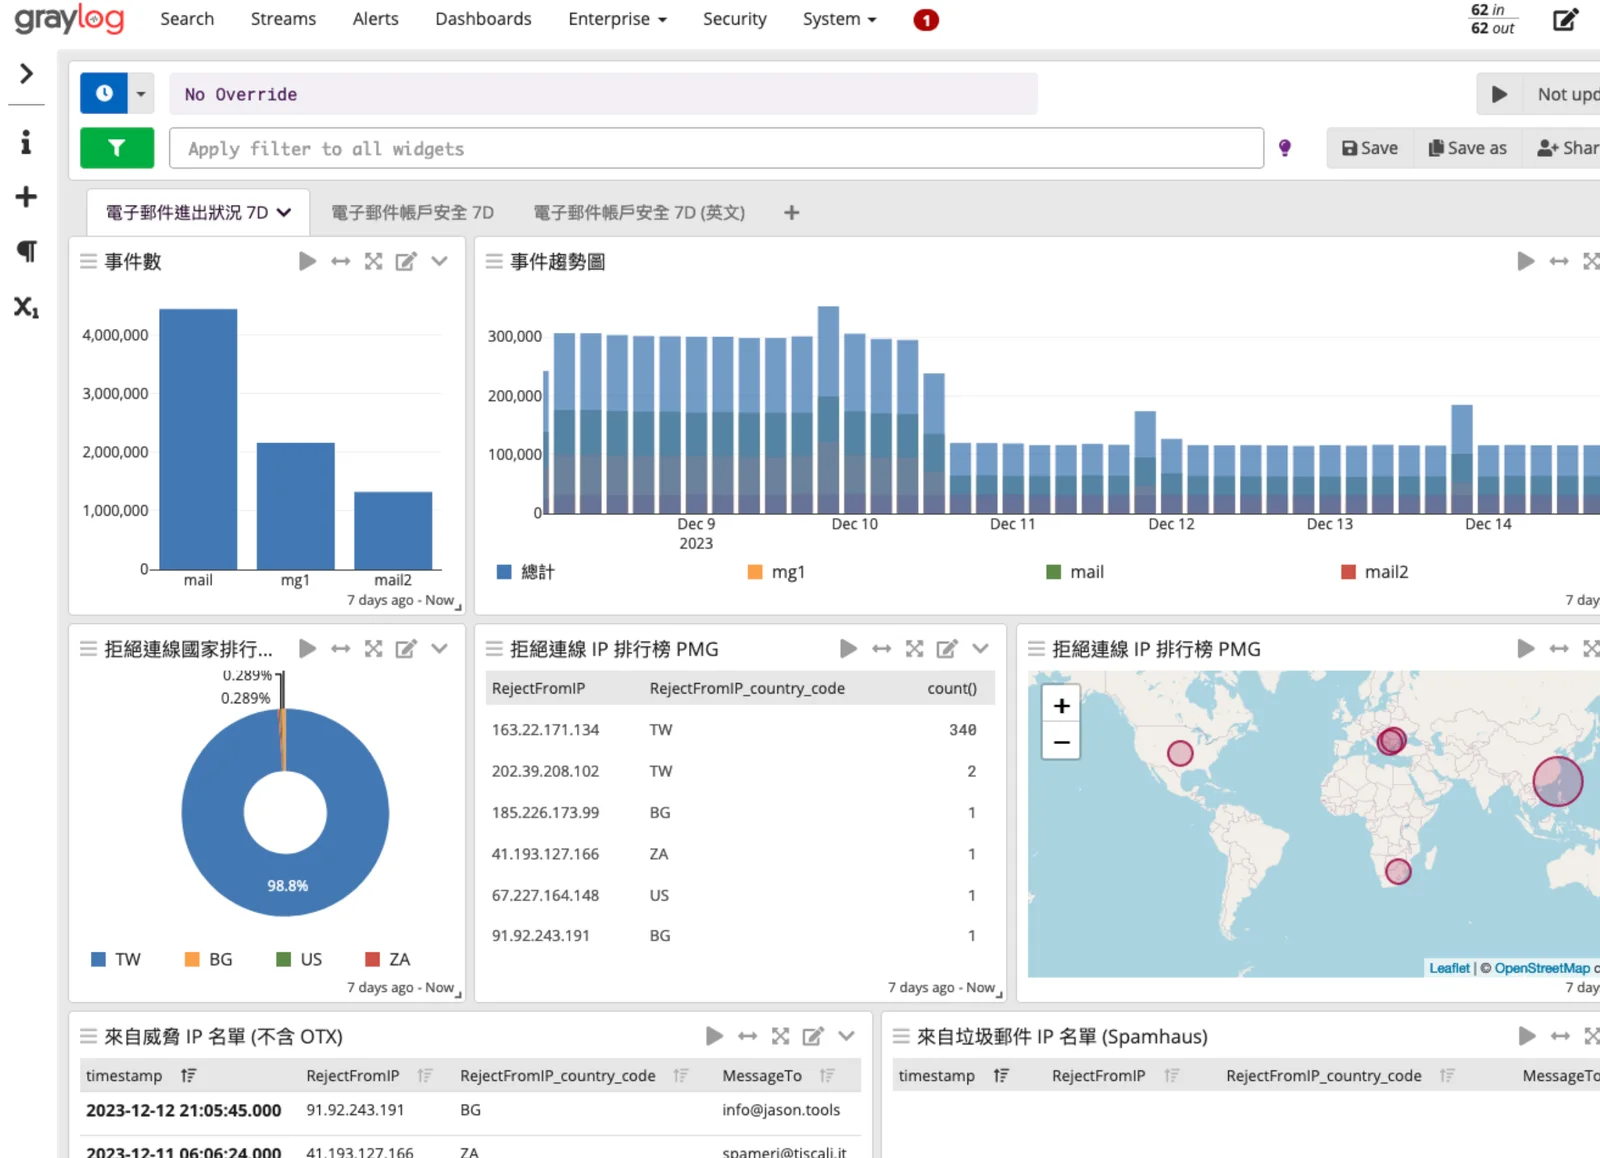
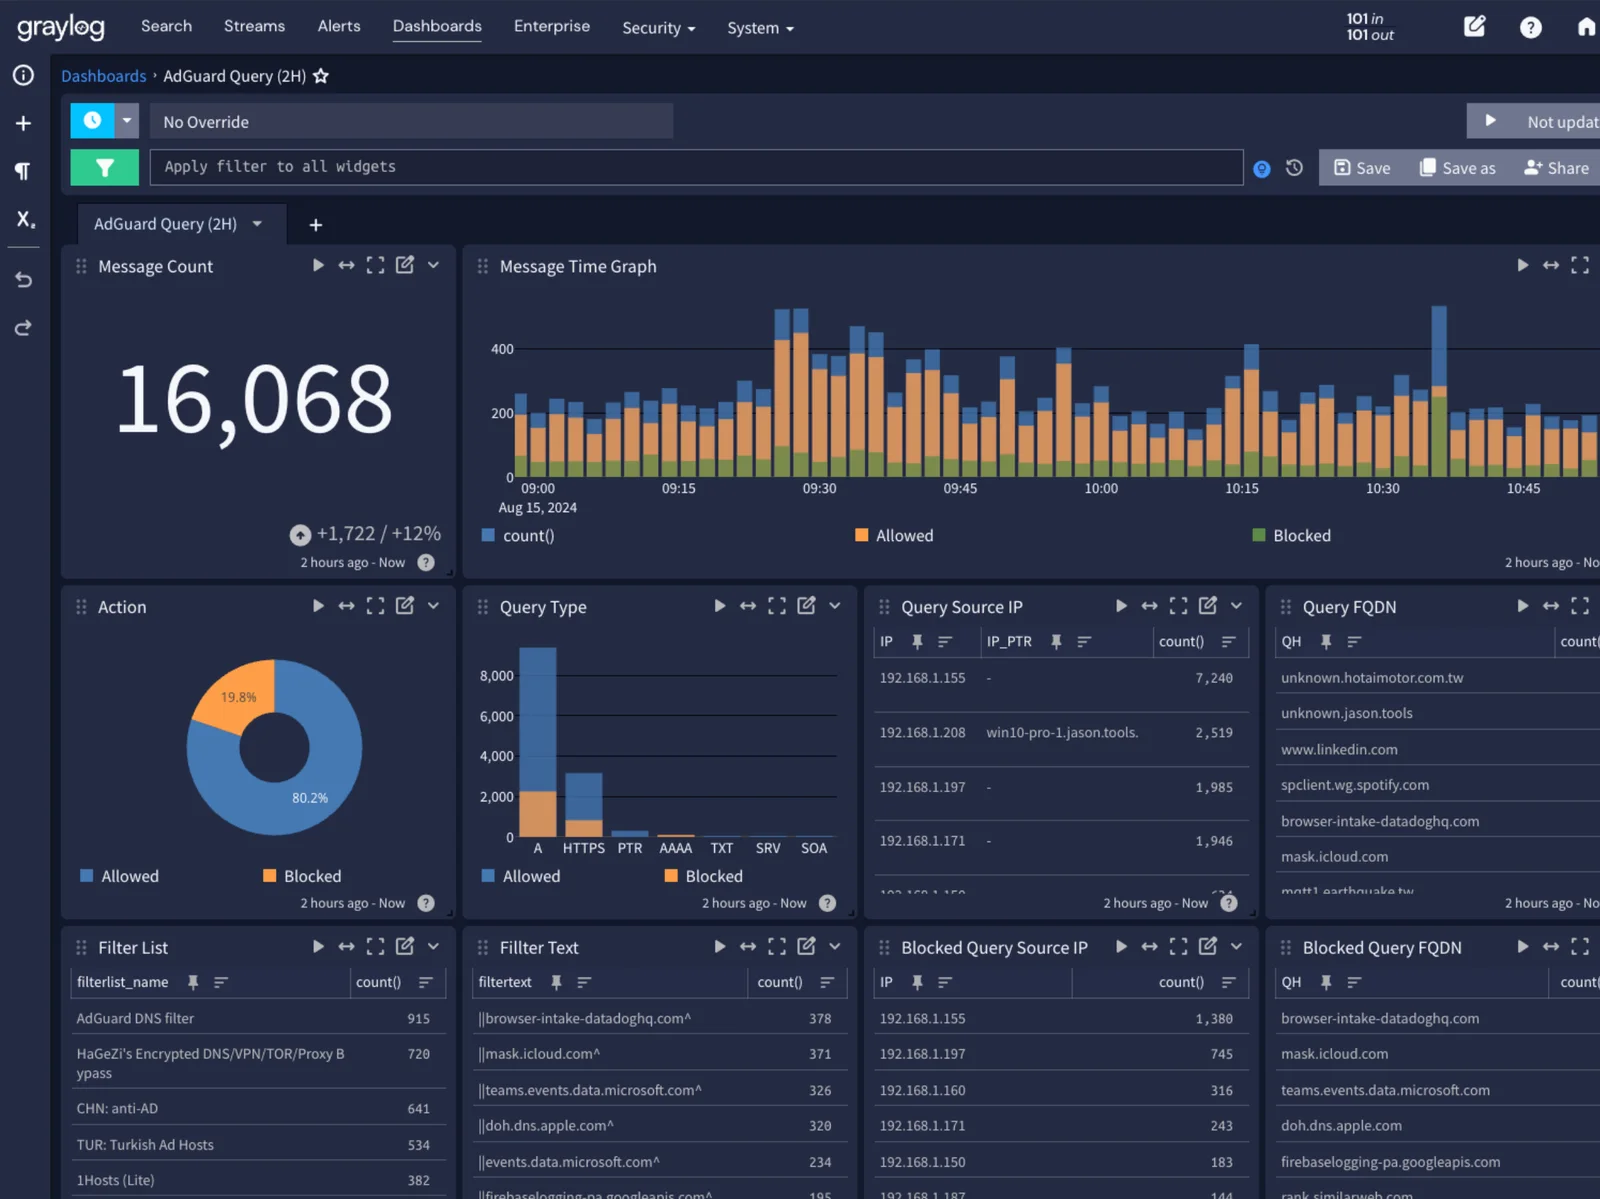
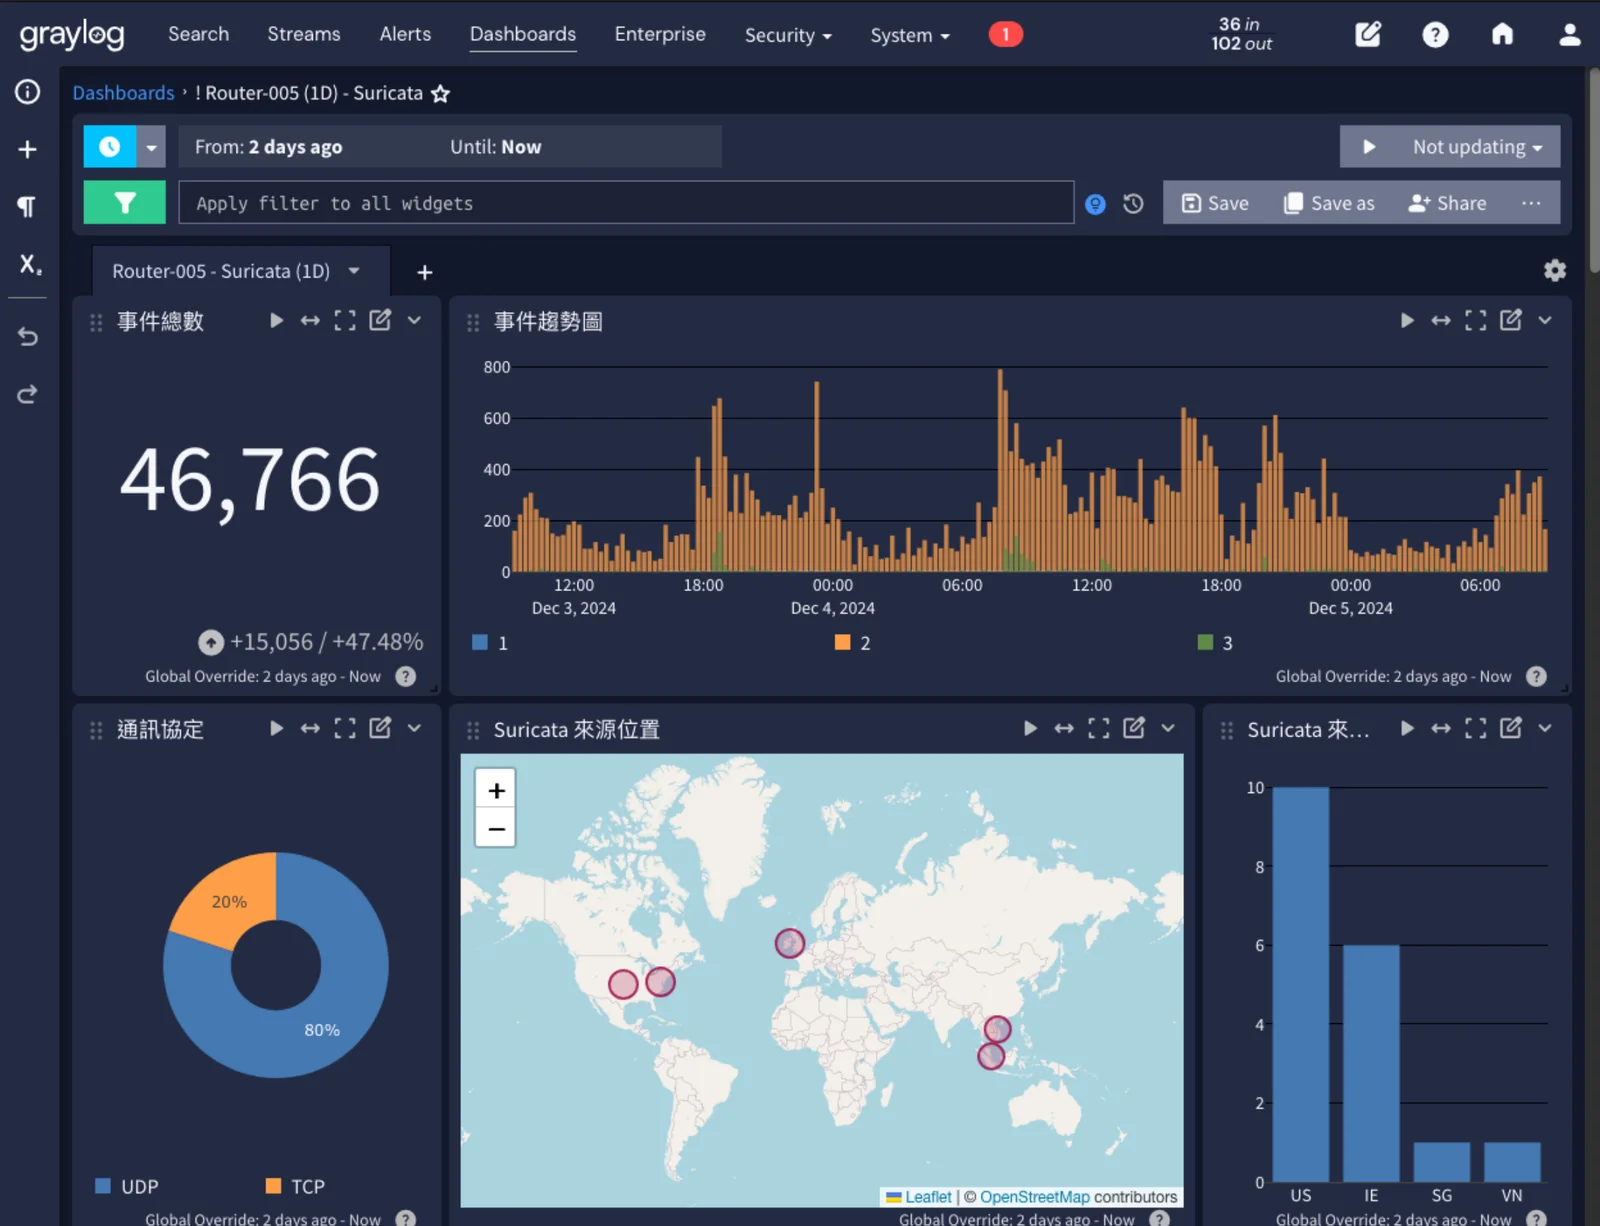
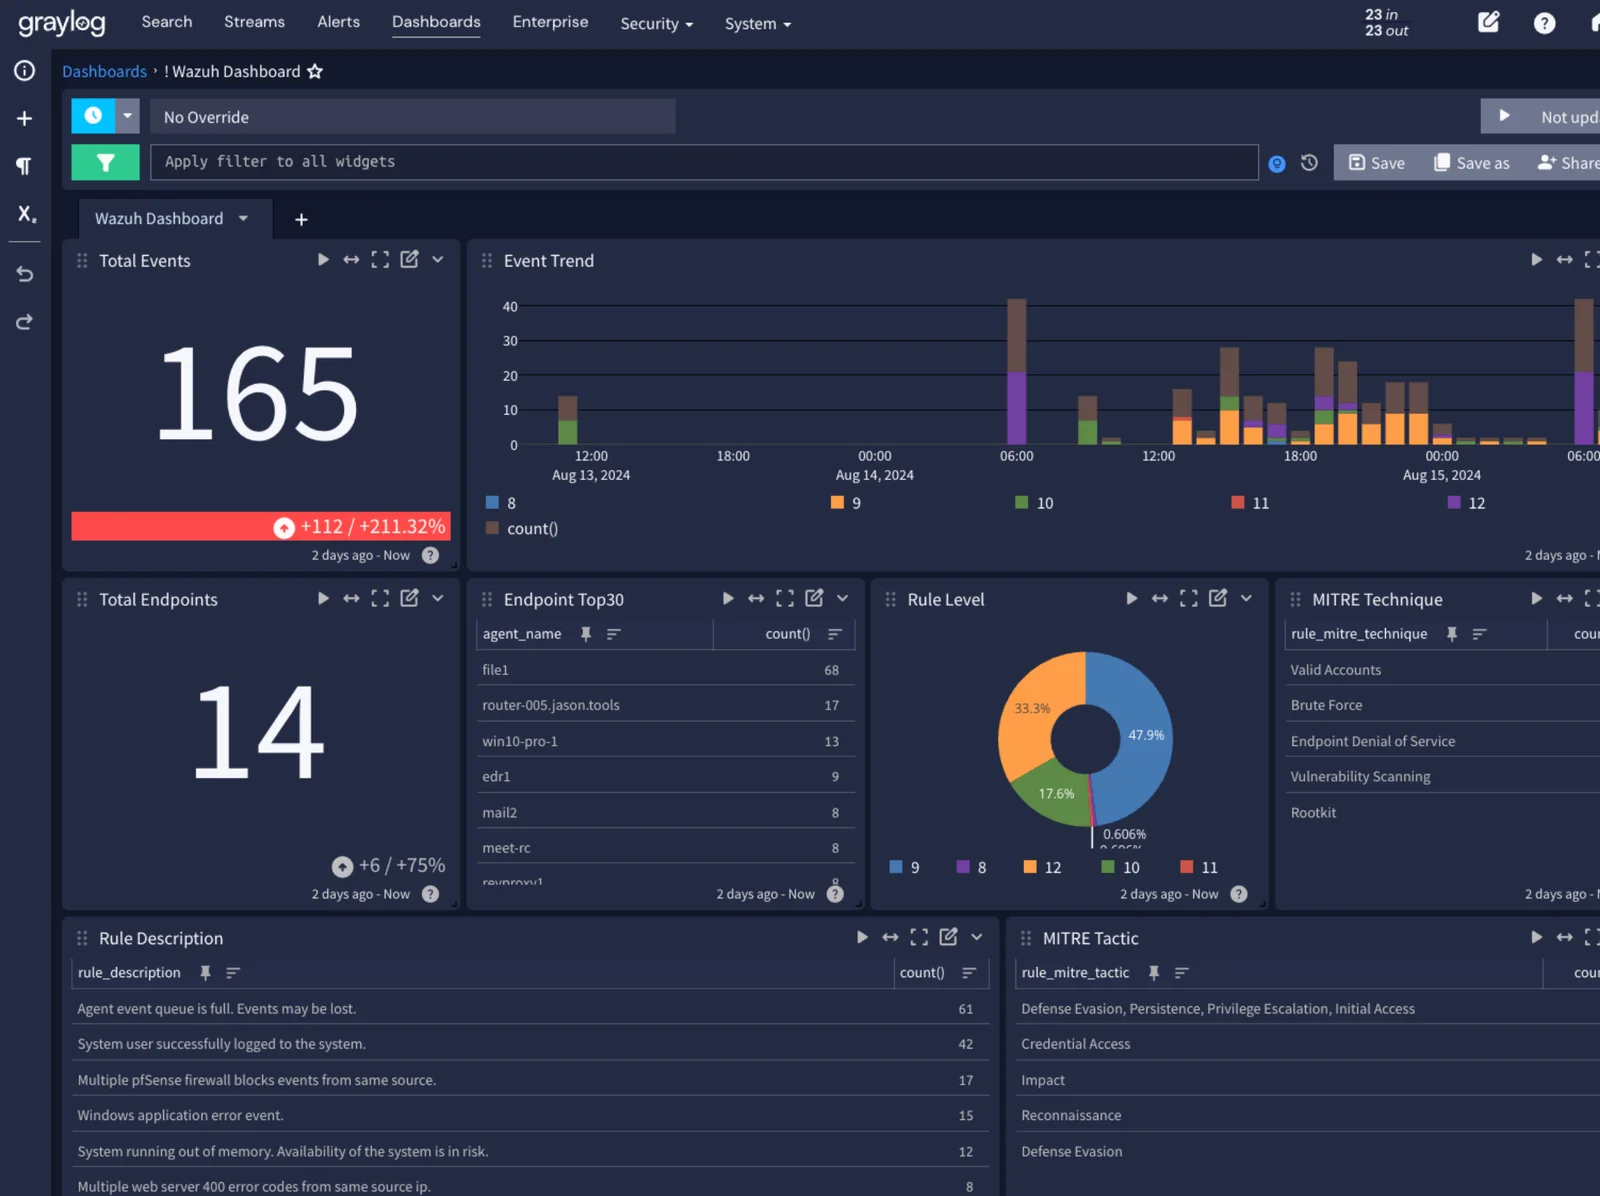
數量統計、趨勢變化、排行榜與地理位置一目了然,純文字記錄也能快速看出趨勢與異常。
警報通知
依條件、時間範圍與門檻觸發警報;通知郵件可自訂範本與欄位,並附上相關記錄。
GeoIP 地理資訊
IP 位址自動對應國家與城市,在地圖上直接看出連線來源。
整合威脅情資
以對照表匯入外部威脅情資清單(例如 Spamhaus),自動標記記錄中的惡意 IP 與網域。
對照表
以對照表將 IP 對應主機名稱、UID / SID 對應使用者名稱,讓記錄內容更容易判讀。
資料匯出與 API
記錄可匯出,完整 API 可做二次開發,例如定期自動匯出惡意 IP 清單供防火牆使用。
AI 助理整合
透過 MCP,讓 AI 助理以自然語言查詢 Graylog 記錄、彙整分析並直接產生看板。
操作畫面
以下為實際環境的看板畫面,點選圖片可放大檢視。
應用場景
以下列出本公司已建置記錄收容與分析看板的部分系統與設備,實際支援範圍不限於此:
帳號與目錄服務
- AD 網域
- OpenLDAP
- Samba
伺服器與虛擬化
- Windows 執行記錄
- Proxmox VE
- Hyper-V
郵件服務
- 郵件流量與隔離
- 郵件安全
- 拒絕來源分析
網頁與代理
- 網頁服務
- Nginx 反向代理
- Imperva WAF
VPN 服務
- OpenVPN
- FortiGate VPN
DNS 與 DHCP
- Windows DNS
- Bind9
- Unbound
- AdGuard
- OPNsense DHCP
檔案與儲存
- Nextcloud
- Windows 檔案伺服器
- Synology NAS
防火牆
- Palo Alto
- FortiGate
- OPNsense
- Nusoft
資安偵測與流量
- Suricata IDS / IPS
- Wazuh EDR / XDR
- 防火牆 / 交換器流量
官方授權與相關資源
官方授權Graylog 經銷商
Graylog Enterprise 與 Graylog Security
本公司為 Graylog 官方授權經銷商;需要歸檔、稽核、報表或資安分析等進階功能時,可選用商業版。
自研工具Graylog 周邊工具
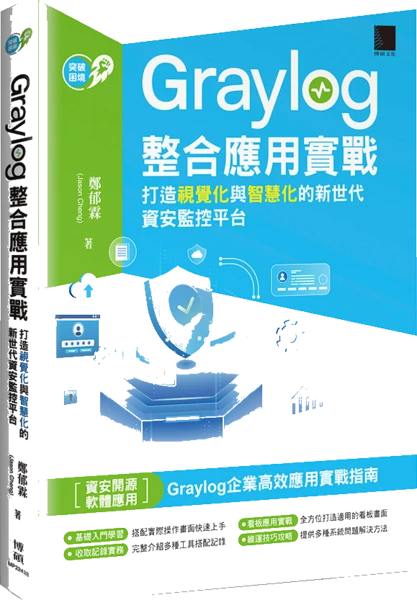
jt-glogarch:Graylog Open 記錄長期歸檔與還原
jt-gelflow:GELF 網路流量即時視覺化
jt-glogi18n:Graylog 繁體中文介面外掛,依需求提供
導入服務
本公司提供 Graylog 規劃建置、記錄來源串接(含 NXLog 收集 Windows 記錄)、欄位擷取與看板設計、警報設定,以及與 Wazuh、OPNsense、LibreNMS 的整合與教育訓練;外部 API 連動等客製擴充為選購加值服務。
演講簡報
 31 頁CubeCOS × Graylog 記錄觀測實戰觀看簡報 →
 55 頁Graylog Open 打造資安戰情中心經驗分享觀看簡報 →
 26 頁Unifi Log 收容與看板應用觀看簡報 →
 69 頁採用開源軟體打造企業資安監測系統觀看簡報 →
技術文章
取自 blog.jason.tools 網誌 Graylog 相關文章。
- 2023/07/24[演講簡報] UniFi Log 收容與看板應用
- 2023/06/28[套件分享] 開源軟體防火牆與路由器:OPNsense
- 2022/10/07[演講簡報] 採用開源軟體打造企業資安監測系統
- 2021/06/30[經驗分享] Apache Web 記錄檔傳輸至 Syslog/Graylog 伺服器保存
- 2020/11/04[演講簡報] 加密勒索時代下的資料保存之戰
- 2019/10/07開源網路裝置服務監控系統:LibreNMS (五)
- 2019/10/06開源網路裝置服務監控系統:LibreNMS (四)
- 2019/10/02開源記錄收集轉送工具:NXLog CE
- 2019/10/01開源記錄集中管理系統:Graylog (二)
- 2019/09/30開源記錄集中管理系統:Graylog (一)
- 2018/11/10[議程簡報]LibreNMS 企業實戰經驗分享
- 2017/12/31[工具推薦]開源記錄即時分析系統 - Graylog