資安Wazuh
開源端點偵測與回應平台
企業的資安事件往往散落在數百台主機與設備的記錄裡;沒有集中監控與關聯分析,等到發現問題時常常已經太晚。
Wazuh 是目前採用最廣的開源資安平台之一,在單一 Agent 與平台上同時提供端點偵測與回應(XDR)與安全資訊與事件管理(SIEM),把威脅監測、檔案完整性、弱點偵測與法規遵循整合在同一套系統中,讓企業以合理的成本建立自己的資安監控能力。
- 功能完整XDR 與 SIEM 整合在同一套 Agent 與平台
- 網頁管理告警、端點、弱點與合規看板都在網頁介面
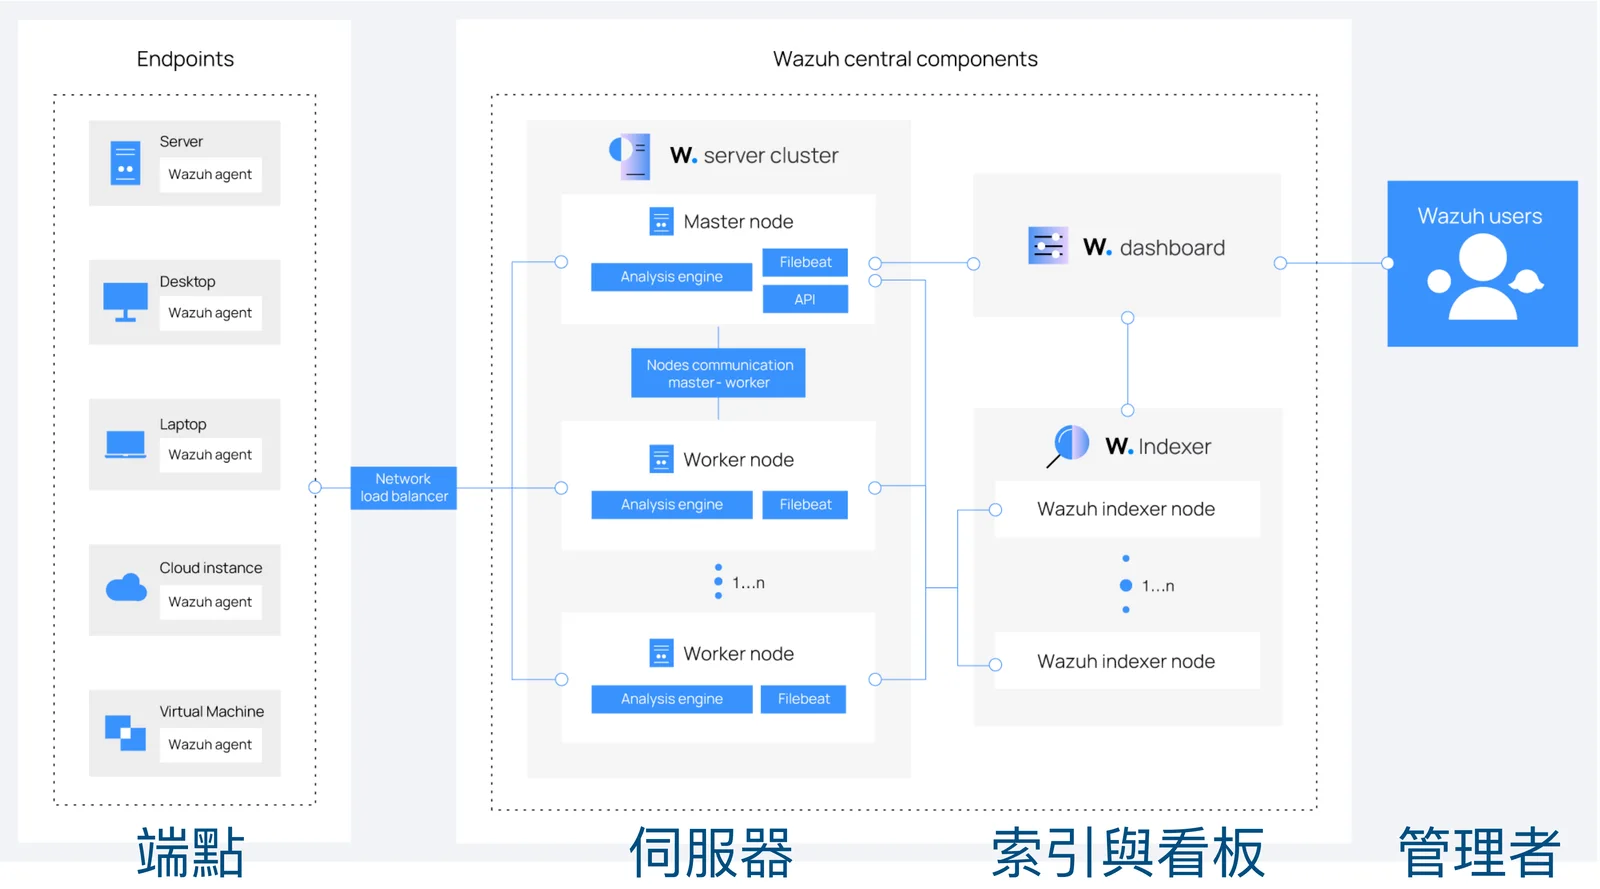
- 叢集架構伺服器與索引節點皆可叢集擴充
- 自由開源manager / agent 為 GPLv2,indexer / dashboard 為 Apache 2.0
- 跨平台Agent 支援 Windows、Linux、macOS、Solaris、AIX、HP-UX
- 臺灣在地支援本公司提供中文、時區與在地化的導入服務
主打功能
從端點監測、弱點偵測到主動回應與合規報告,Wazuh 都已內建:
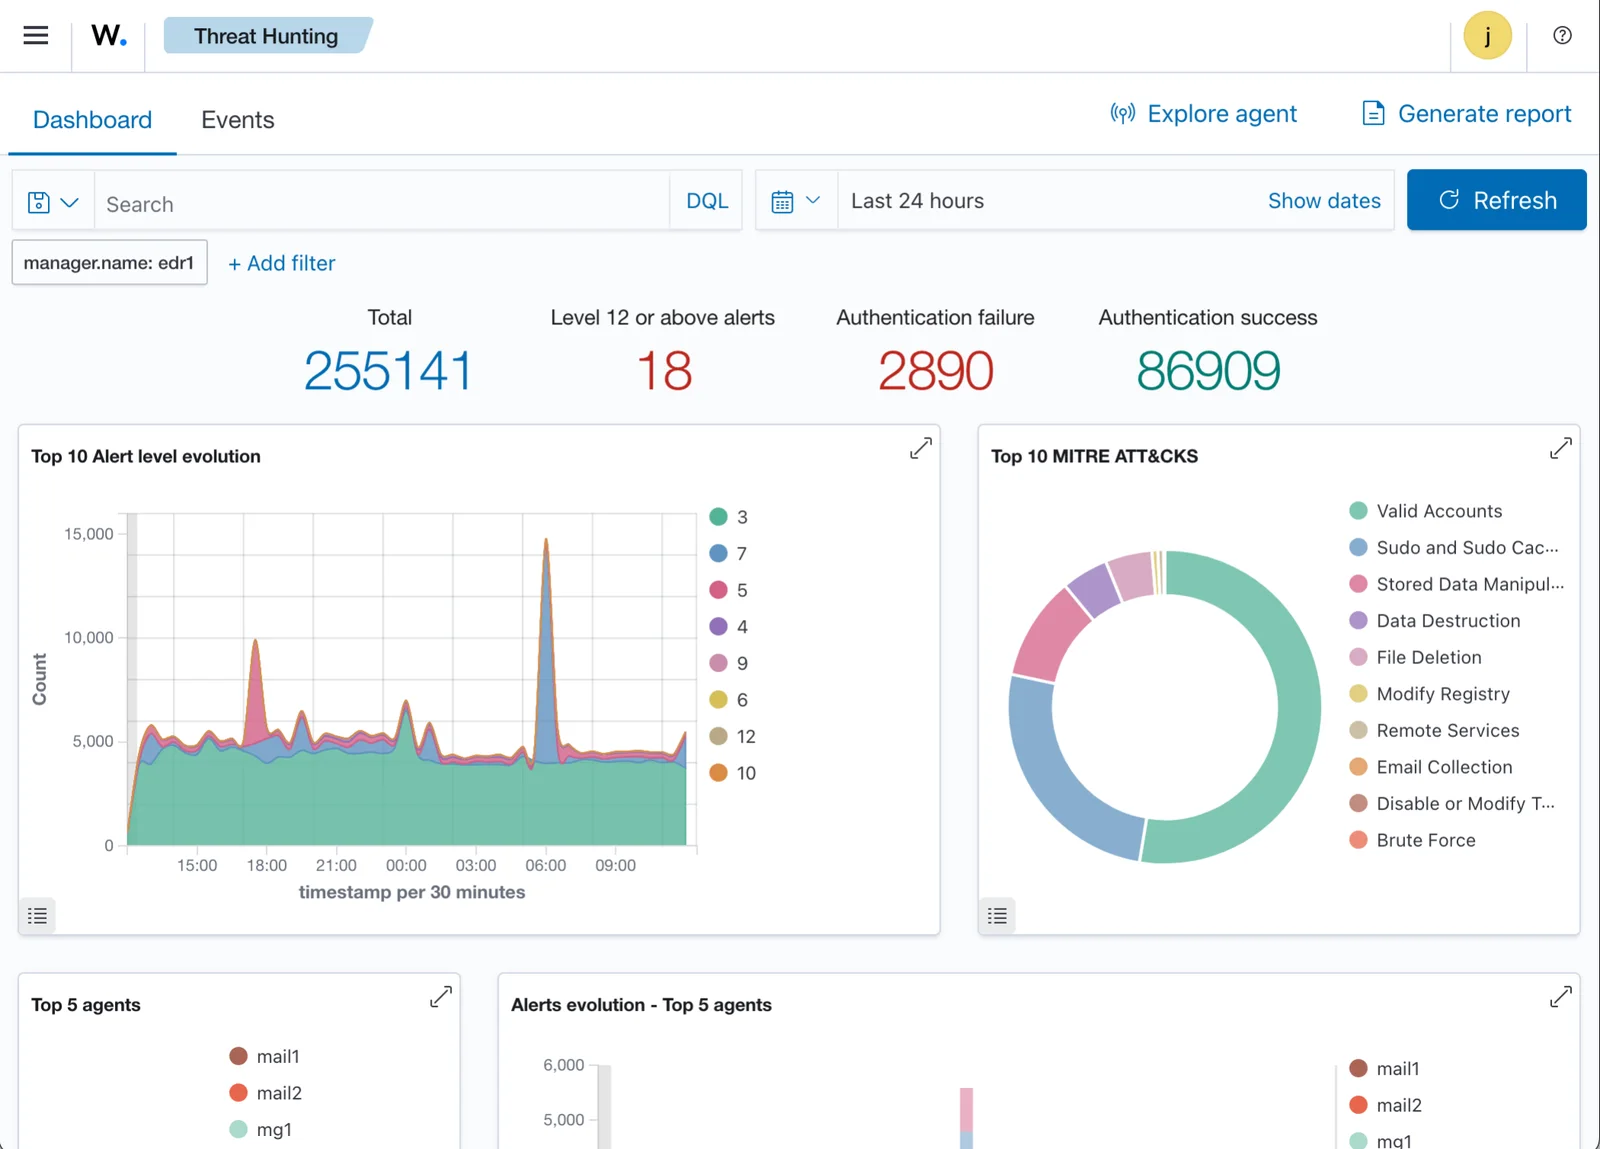
威脅監測
彙整所有端點的安全事件、告警等級與認證成功 / 失敗,規則對應 MITRE ATT&CK。
檔案完整性監控
追蹤檔案與 Windows 機碼的異動日期、使用者、權限與雜湊值,並保留歷史變動記錄。
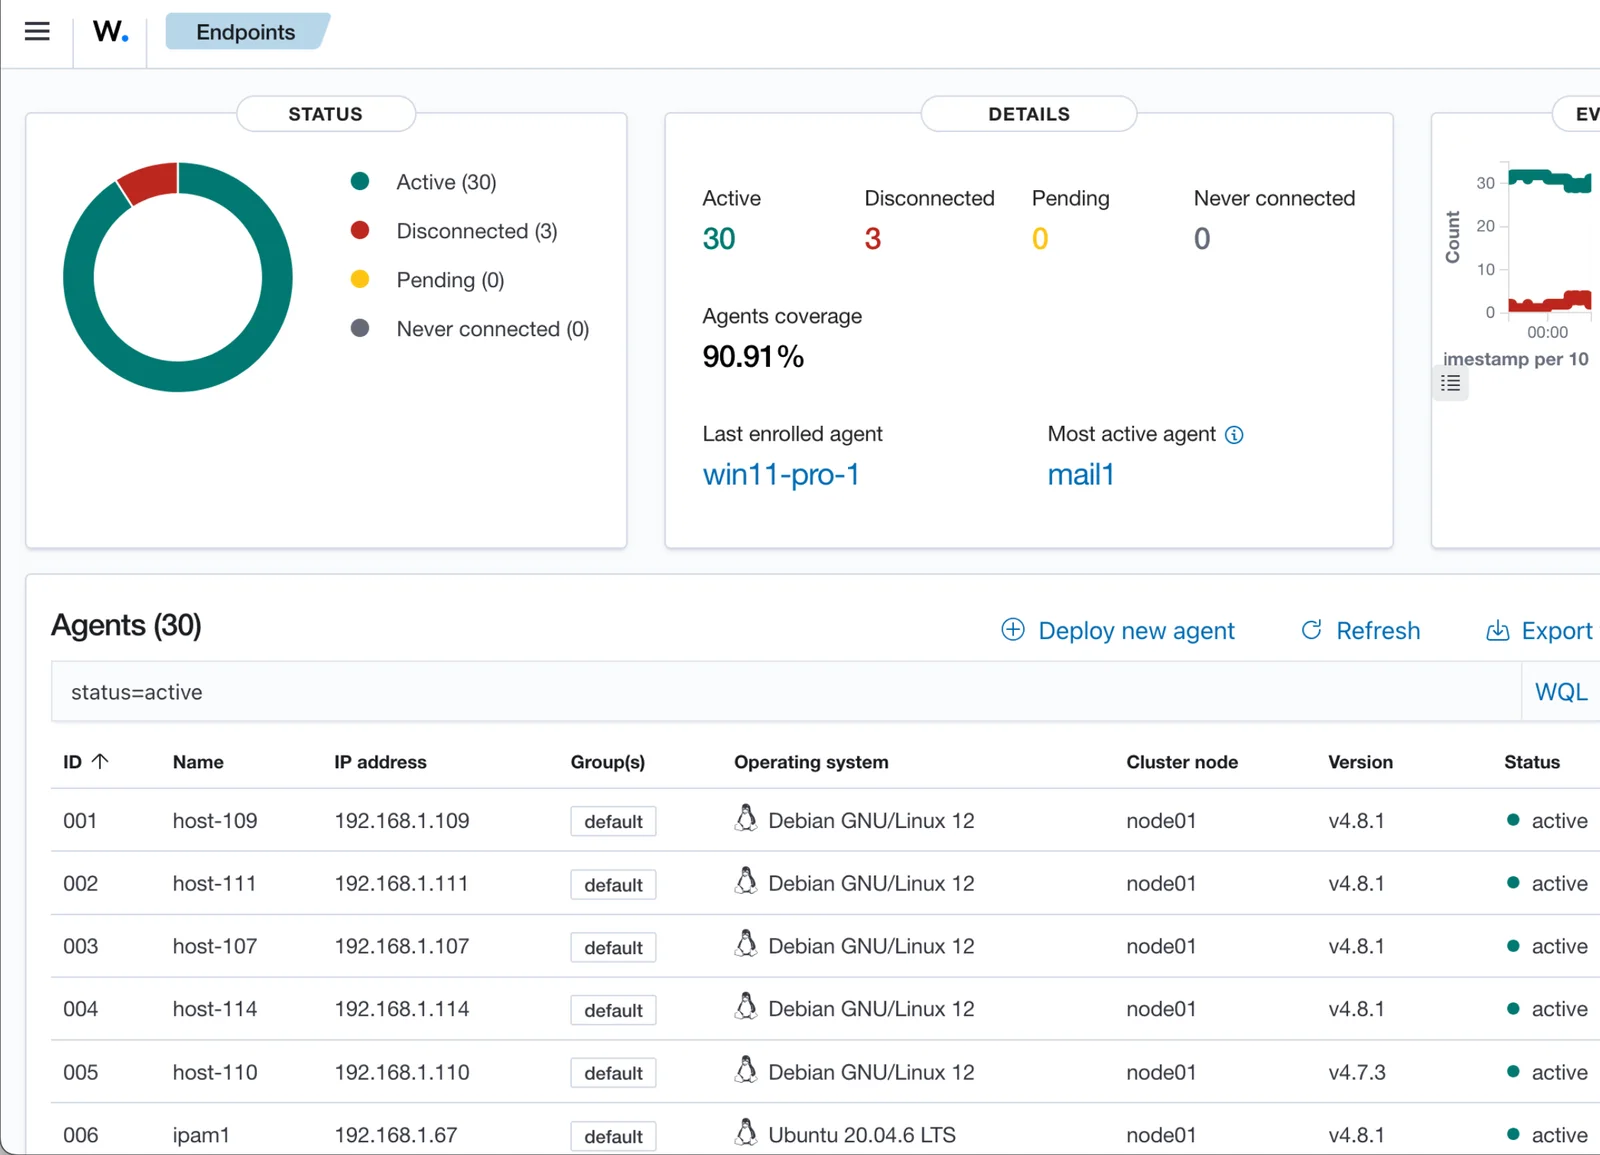
端點管理與資產
掌握每台端點的連線狀況、作業系統與版本,以及網路介面、連接埠、系統更新、安裝軟體與處理程序。
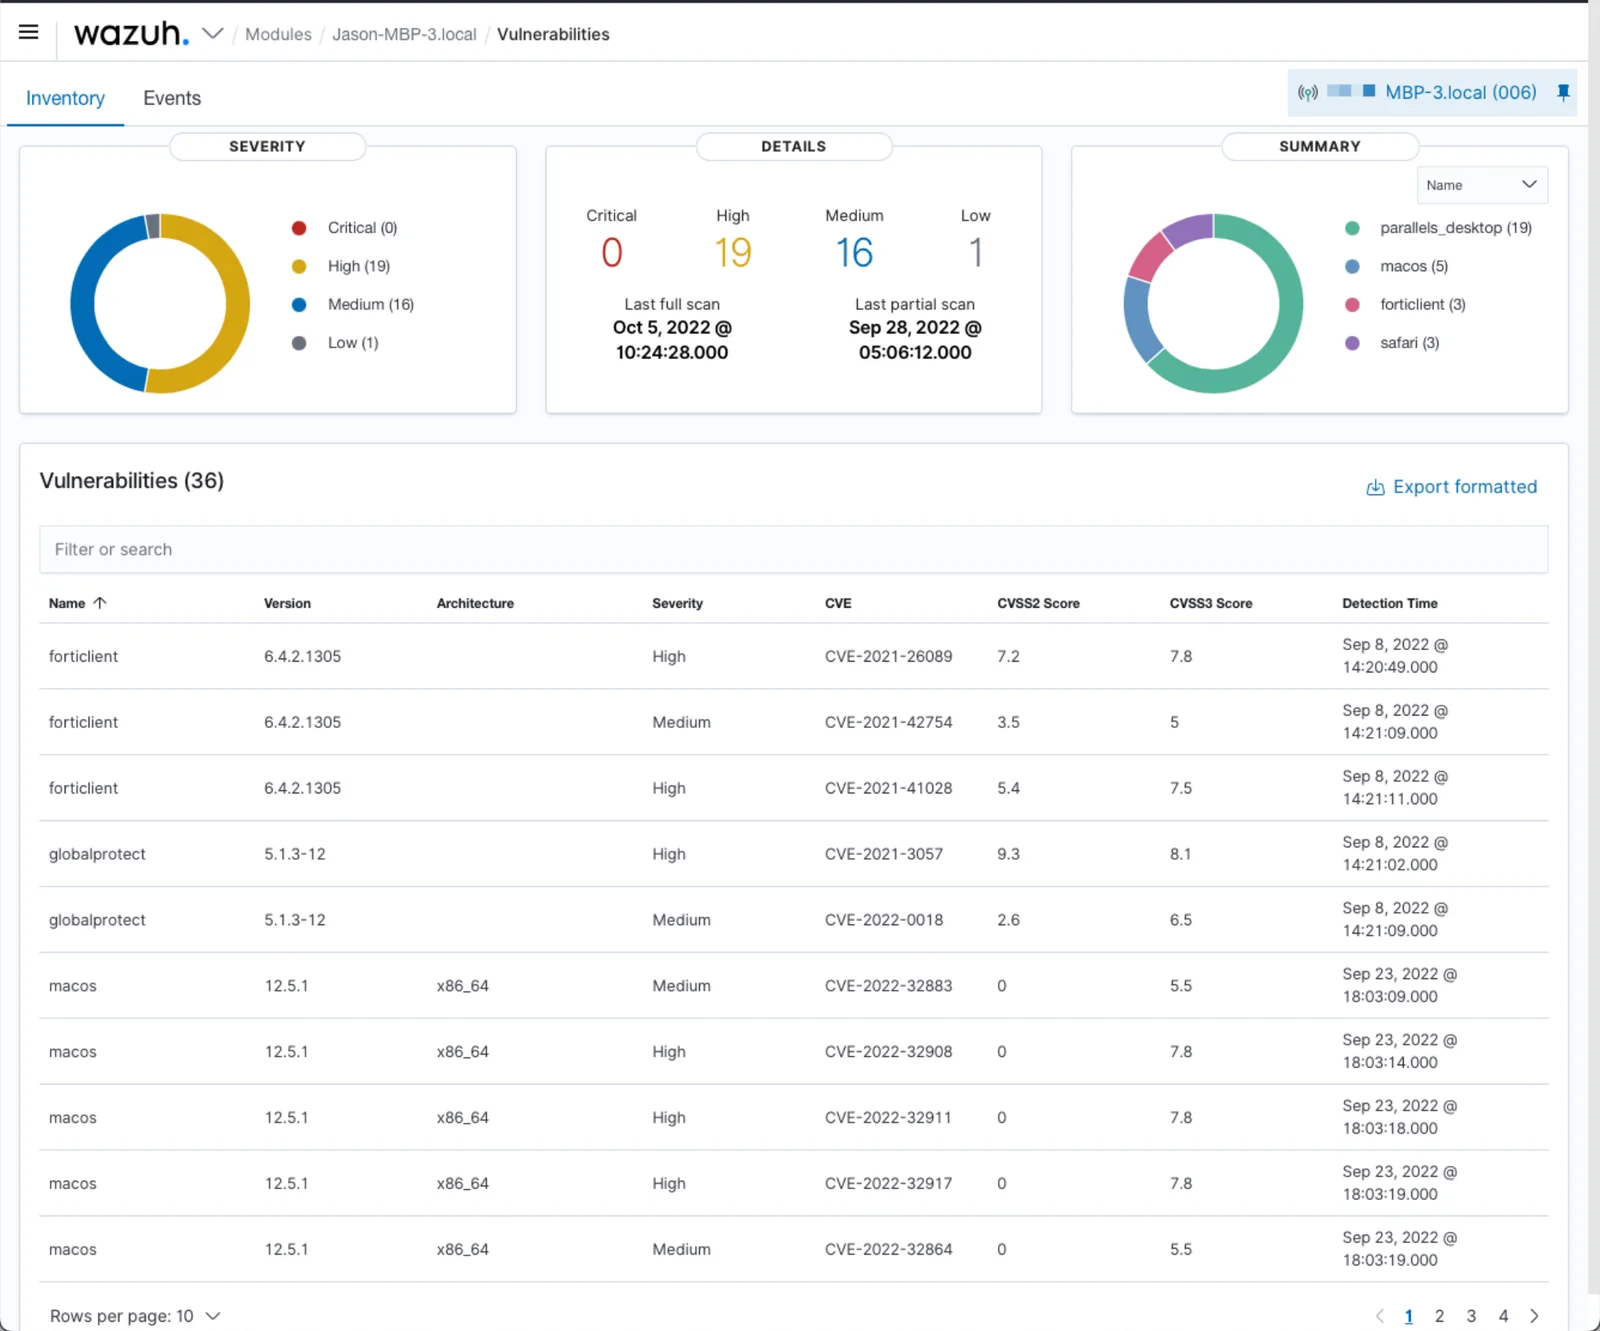
軟體漏洞偵測
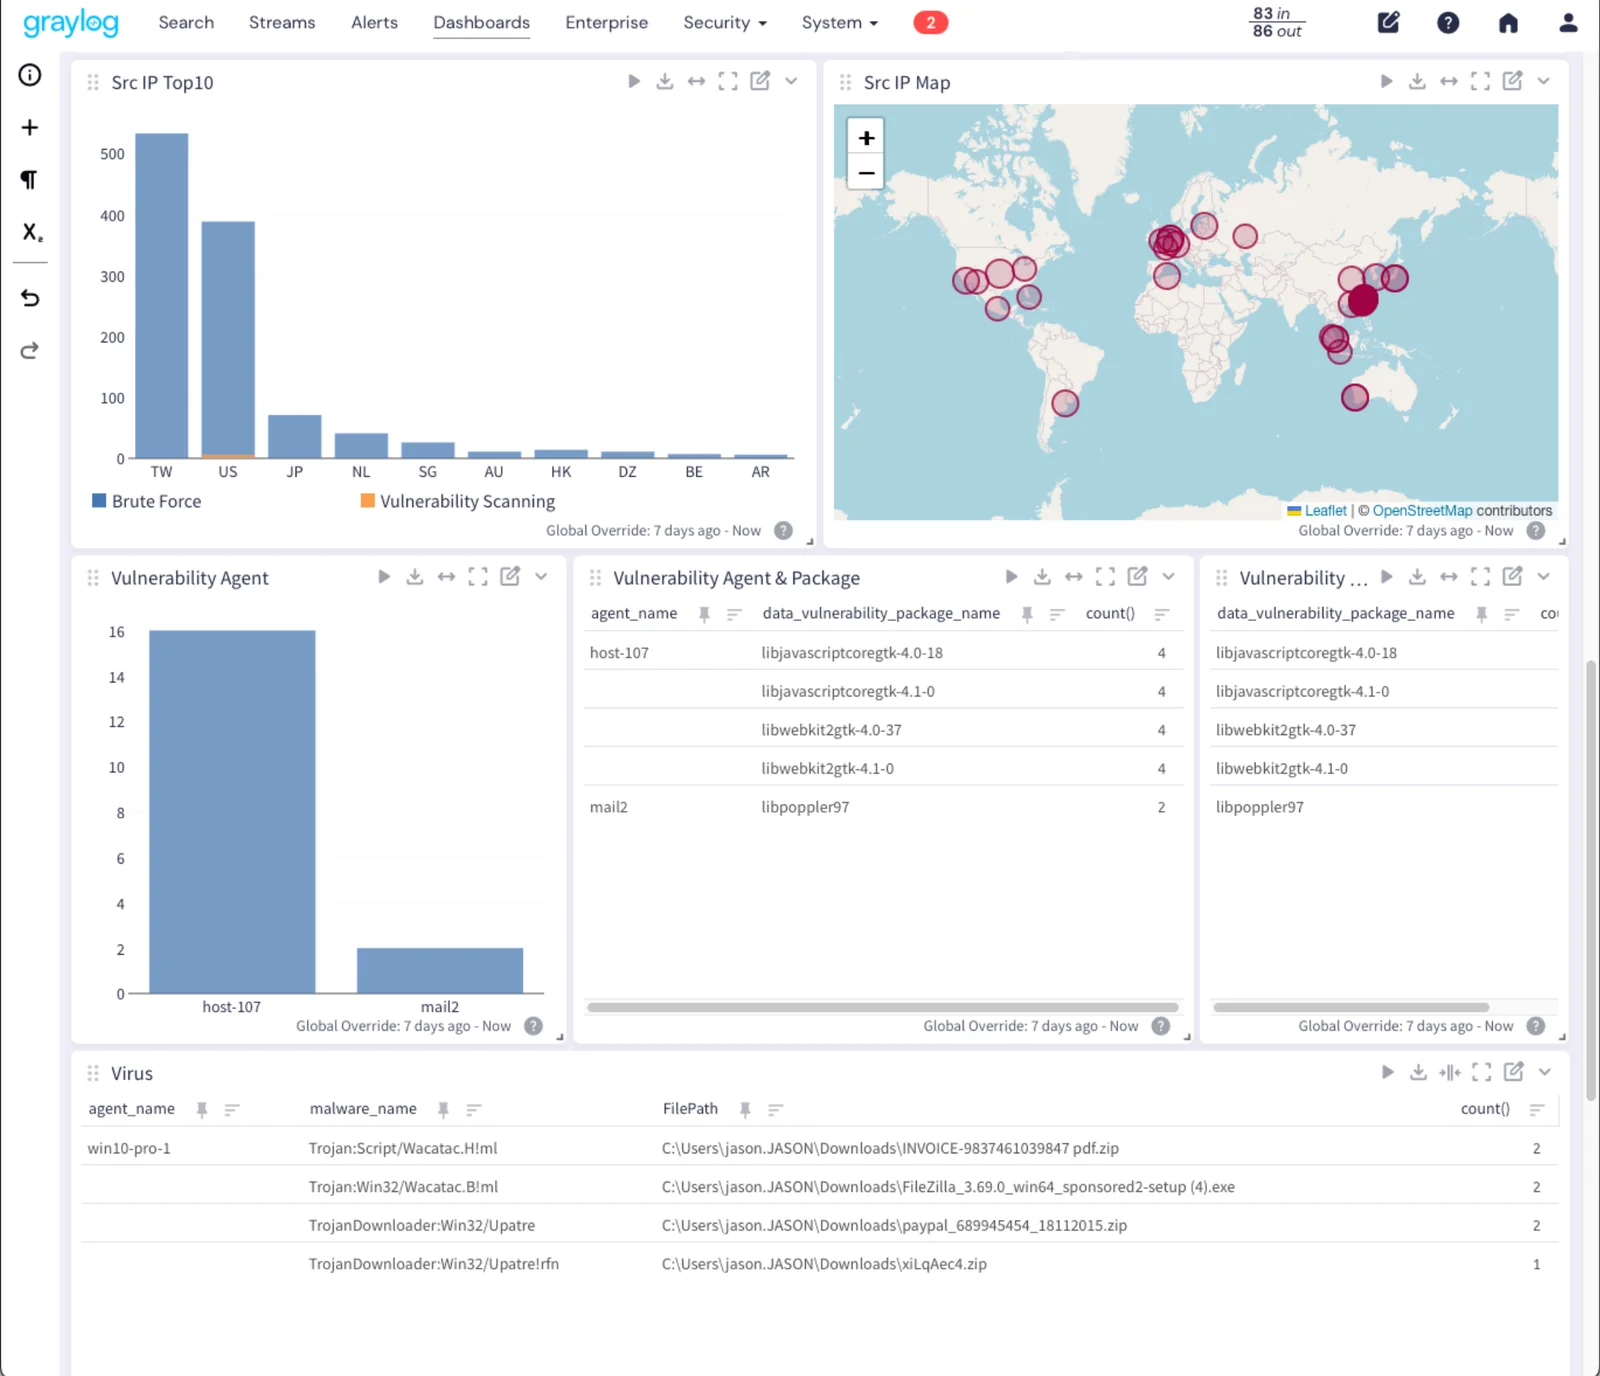
盤點端點上的軟體,與持續更新的 CVE 資料庫比對,列出嚴重性、CVSS 分數與檢出日期。
網路行為與惡意檔案
整合 Suricata IDS / IPS 封包監測;檔案雜湊值可比對 VirusTotal(API 需另行購買)。
法規遵循看板
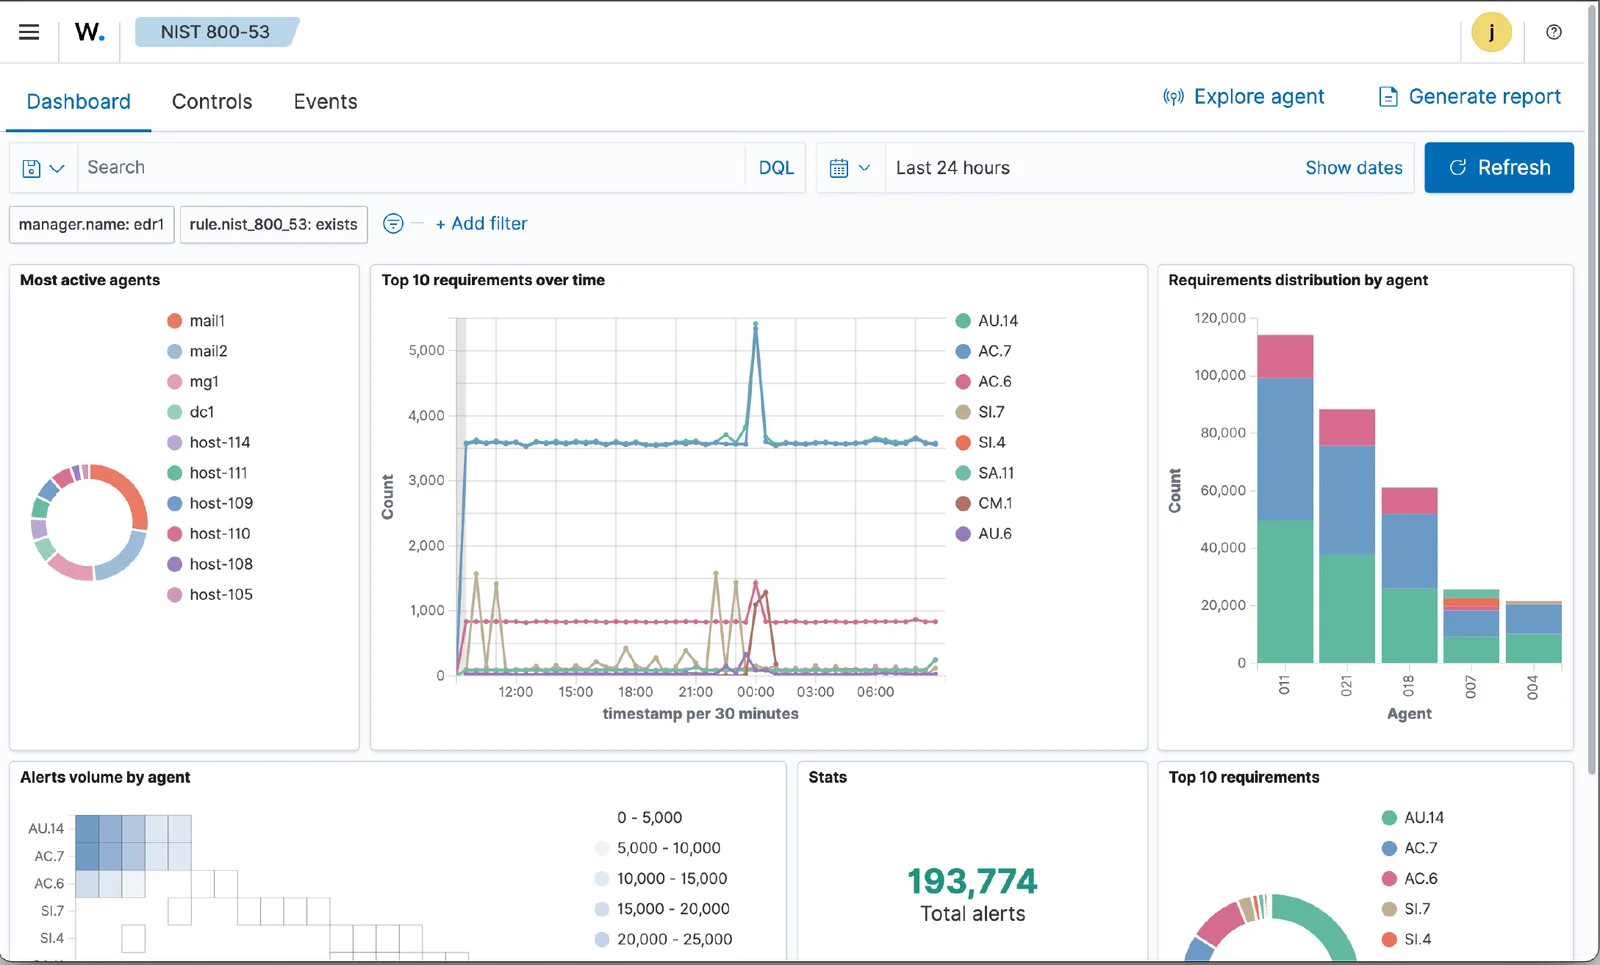
內建 PCI DSS、GDPR、HIPAA、NIST 800-53、TSC 合規看板,並可產製看板、資產與清單報告。
豐富的偵測規則
內建規則自動更新,可加入 Sysmon、Suricata、OPNsense、Office 365 等進階規則,也能自訂規則。
主動回應
偵測到惡意 IP 時自動封鎖,支援 Linux(firewall-drop)、Windows(netsh)與 OPNsense(pfctl)。
多元監測來源
可監測 OpenVPN、Proxmox MG、Zimbra、Postfix、Proxmox VE、Docker 等系統與服務記錄。
AI 助理整合
透過 MCP 以自然語言分析告警、事件分級與處理建議,並可與 LibreNMS 關聯分析(選購加值服務)。
操作畫面
以下為實際環境的畫面,點選圖片可放大檢視。
Agent 監測項目
以下列出部分項目,安裝在端點上的 Wazuh Agent 可持續收集:
- 目前執行程序
- 目前監聽連接埠
- 資源使用狀況
- 網路連線狀況
- 程序建立或終止
- 已安裝軟體套件
- 登入使用者
- 已啟動系統服務
- 登入登出事件
- 系統排程作業
- 使用者權限變更
- 提權記錄
- 帳號建立或異動刪除
- 檔案完整性
- 重要系統檔案異動
- 檔案權限變更
- 惡意軟體偵測
- 防火牆記錄
- DNS 查詢
- CPU / 記憶體 / 磁碟使用率
擴充整合
阻斷惡意 IP
自動下載開源惡意 IP 清單並更新比對規則,端點偵測到惡意連線時立即封鎖。
Wazuh 管理工具
本公司自主開發的 jt-wazuh-mgr,補強端點、群組、節點與規則管理(選購加值服務)。
AI 整合
以 MCP 串接 Claude 或地端 Ollama,自然語言查詢告警、產生安全事件看板與改善方案(選購加值服務)。
授權與導入服務
Wazuh 的 manager 與 agent 以 GPLv2 授權釋出,indexer 與 dashboard 分別衍生自 OpenSearch,採 Apache 2.0 授權,可自由下載、部署與使用。本公司為 Wazuh 官方授權金級夥伴,提供規劃建置、Agent 部署、規則調校、主動回應設定、與 Graylog / OPNsense / LibreNMS 的整合,以及教育訓練;需要原廠技術支援、雲端託管時,請參考商業版本服務。
演講簡報
 67 頁Wazuh 打造 XDR 資安防護機制經驗分享觀看簡報 →
 69 頁採用 OPNsense 開源防火牆打造橫跨 IT/OT 的堅強防護觀看簡報 →
 69 頁採用開源軟體打造企業資安監測系統觀看簡報 →
技術文章
取自 blog.jason.tools 網誌 Wazuh 相關文章。